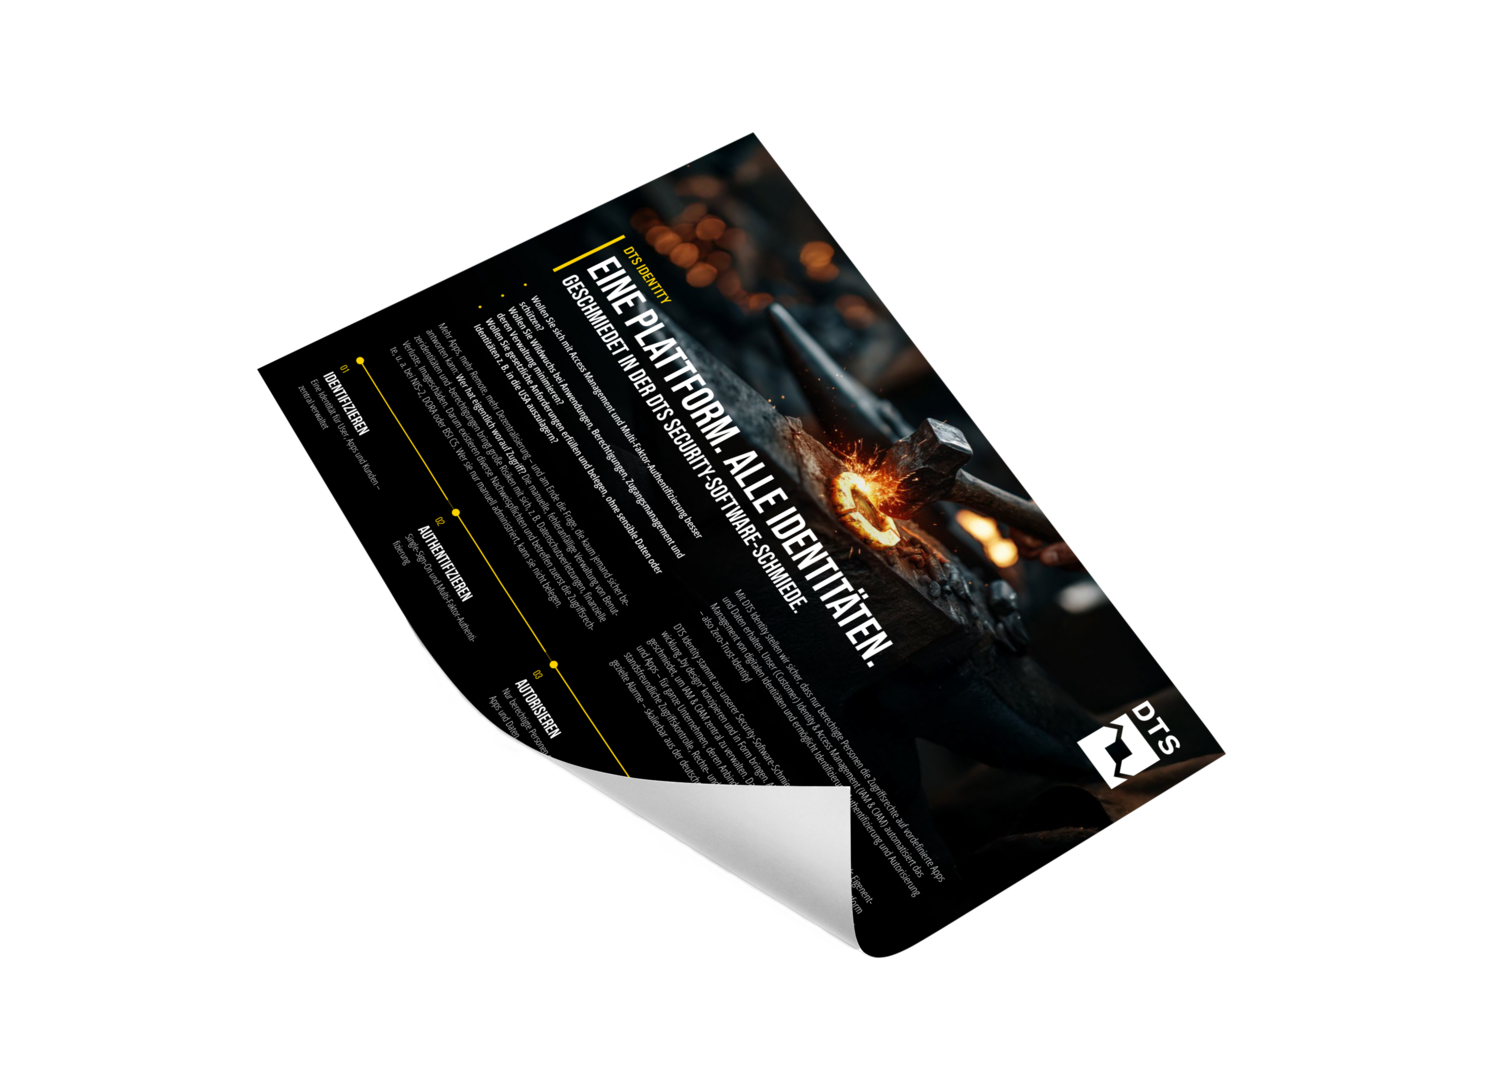
DTS Identity
DTS Identity
Eine Plattform.
Alle Identitäten.
Geschmiedet in der DTS Security-Software-Schmiede
Wollen Sie sich mit Access Management und Multi-Faktor-Authentifizierung besser schützen?
Wollen Sie Wildwuchs bei Anwendungen, Berechtigungen, Zugangsmanagement und deren Verwaltung minimieren?
Wollen Sie gesetzliche Anforderungen erfüllen und belegen, ohne sensible Daten oder Identitäten z. B. in die USA auszulagern?
Mehr Apps, mehr Remote, mehr Dezentralisierung – und am Ende die Frage, die kaum jemand sicher beantworten kann: Wer hat eigentlich worauf Zugriff? Die manuelle, fehleranfällige Verwaltung von Benutzeridentitäten und -berechtigungen bringt große Risiken mit sich, z. B. Datenschutzverletzungen, finanzielle Verluste, Imageschäden. Darum existieren diverse Nachweispflichten und betreffen zuerst die Zugriffsrechte, u. a. bei NIS-2, DORA oder BSI C5. Wer sie nur manuell administriert, kann sie nicht belegen.
Mit DTS Identity stellen wir sicher, dass nur berechtigte Personen die Zugriffsrechte auf vordefinierte Apps und Daten erhalten. Unser (Customer) Identity & Access Management (IAM & CIAM) automatisiert das Management von digitalen Identitäten und ermöglicht Identifizierung, Authentifizierung und Autorisierung – also Zero-Trust-Identity!
DTS Identity stammt aus unserer Security-Software-Schmiede – dort, wo wir IT-Security als Eigenentwicklung „by design“ konzipieren und in Form bringen. Als Softwarehersteller haben wir die Plattform geschmiedet, um IAM & CIAM zentral zu verwalten. Das Ergebnis ist ein einziges, sicheres Portal für User und Apps – für ganze Unternehmen, deren Anbindungen und Kunden. Wir vereinen intuitive, mittelstandsfreundliche Zugriffskontrolle, Rechte- und Profilmanagement, manipulationssicheres Audit-Log und gezielte Alarme – skalierbar aus der deutschen, zertifizierten DTS Cloud oder als On-Prem!


DTS Identity von unserer Expertin erklärt:
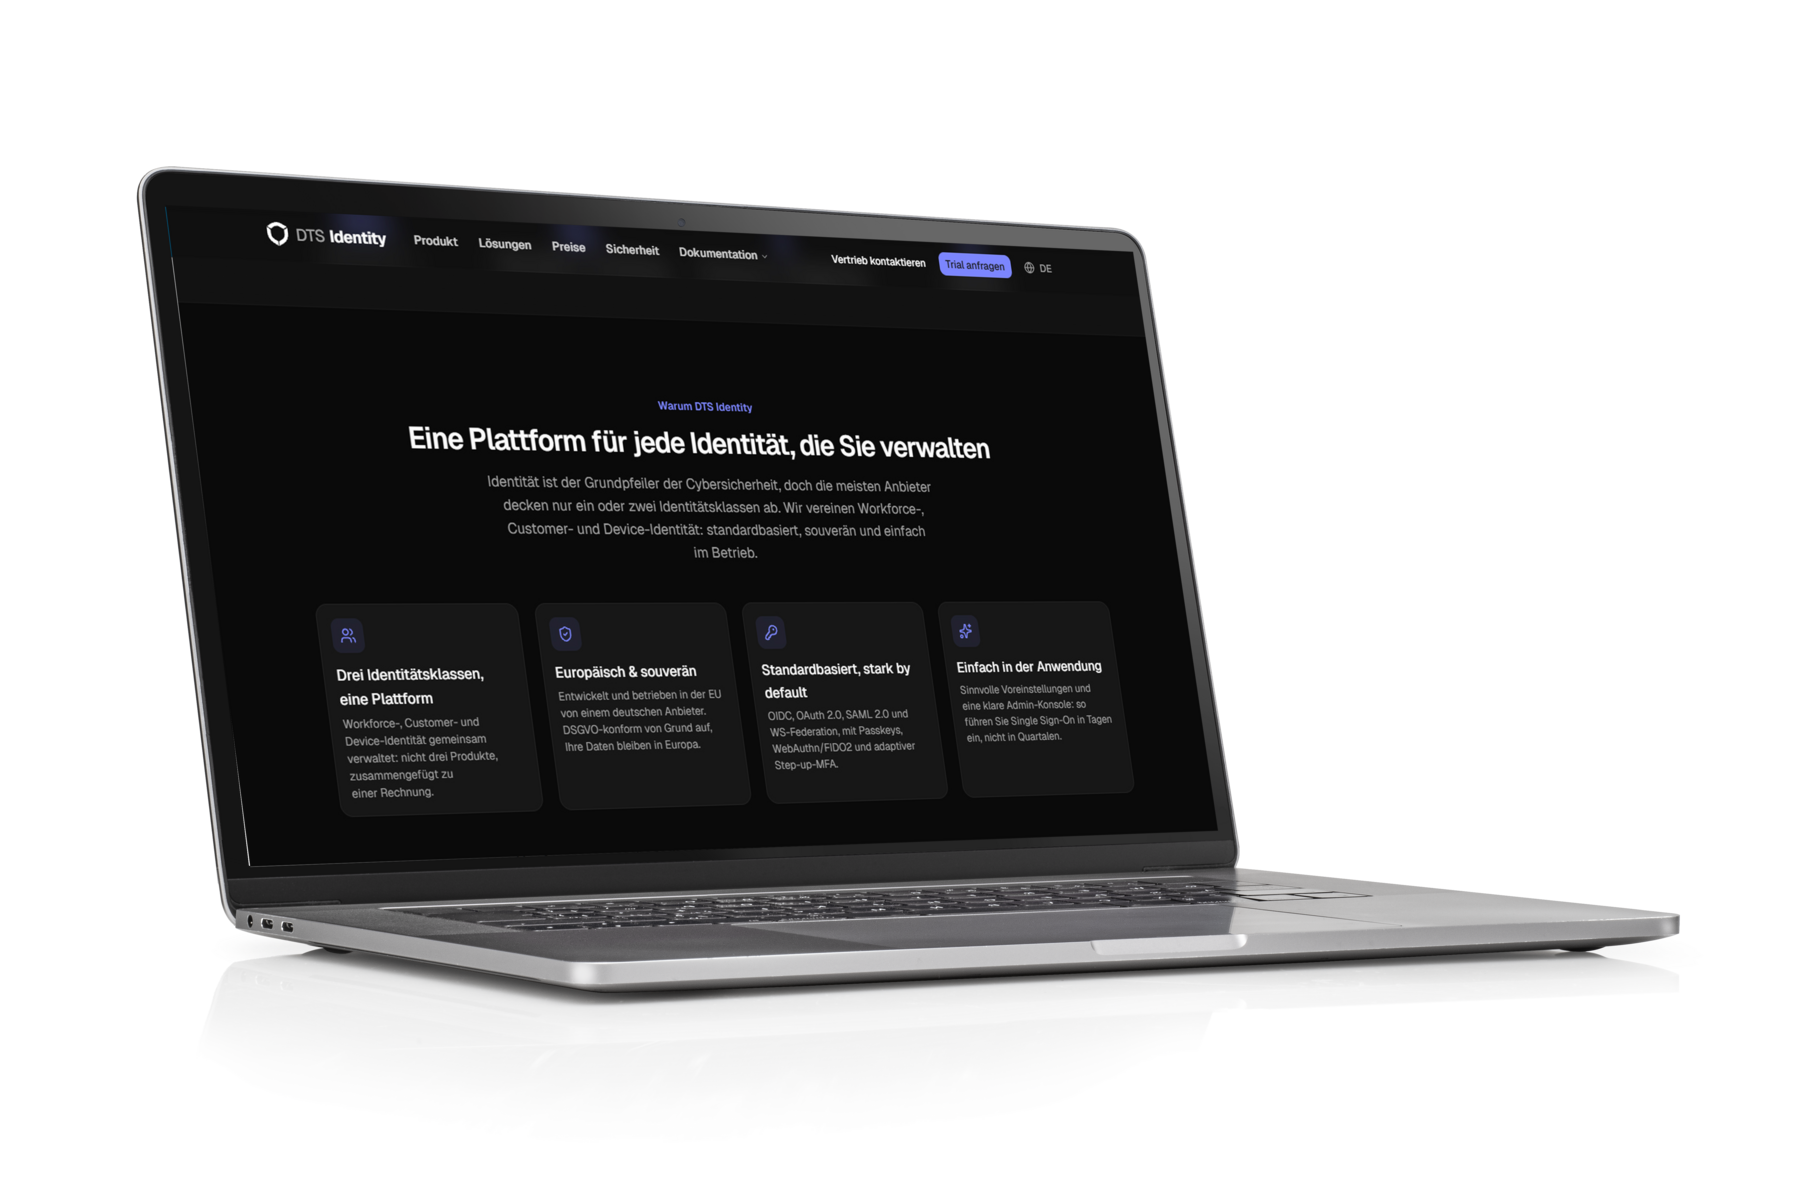
Details?
Sie wollen es genau wissen? Hier finden Sie alles: weiterführende Informationen, Funktionen, Preise, Dokumentation & Trial.

Demo?
Vereinbaren Sie jetzt eine Demo und erfahren Sie auf direktem Weg, wie DTS Identity Ihre IT-Sicherheit auf ein neues Level bringt! Sie können jederzeit einen kostenlosen Demo-Zugang bei uns anfragen. Einfach Kontaktdaten hinterlegen, wir melden uns umgehend bei Ihnen.
Look & Feel



Der Service
Unser DTS Identity im Detail:

1. Identifizieren: Eine Identität für User, Apps und Kunden – zentral verwaltet
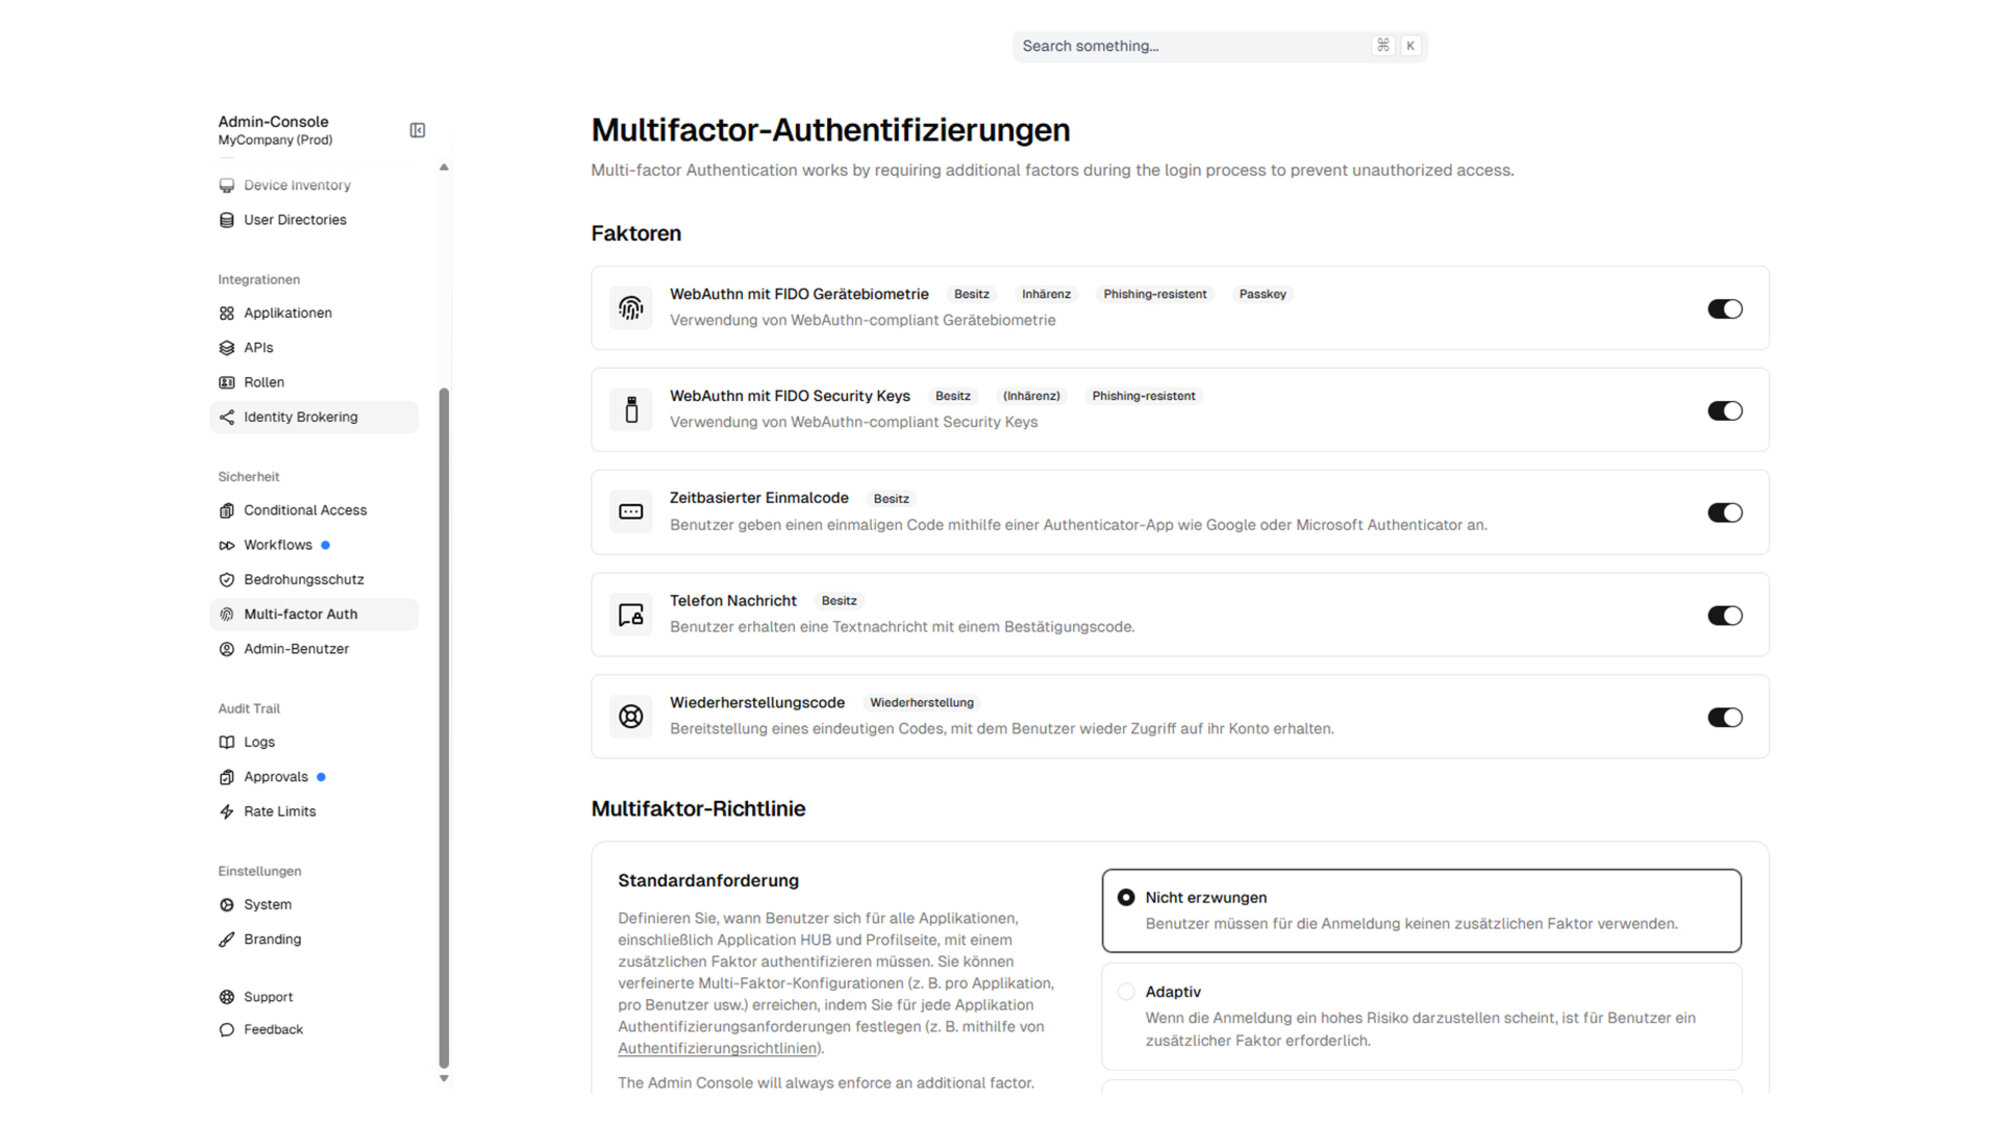
2. Authentifizieren: Single-Sign-On und Multi-Faktor-Authentifizierung
3. Autorisieren: Nur berechtigte Personen erhalten Zugriff auf Apps und Daten
= Zero-Trust-Identity: IAM & CIAM aus einer Hand
Alle Apps. Sicherer Login.
In Unternehmen existieren zahllose Apps oder Micro Services, auf die unterschiedliche Benutzergruppen zugreifen. Es fehlt an Überblick und Kontrolle. Über DTS Identity können alle Apps gebündelt werden und sind auf einen Blick sichtbar. Per Single-Sign-On (SSO) kann sich jeder User über eine Multi-Faktor-Authentifizierung (MFA) für seine jeweiligen lokalen oder Cloud Apps anmelden. Das bedeutet, Sie oder Ihre Kunden melden sich nur einmalig zentral an, sehen sämtliche, für sie freigegebene Apps und haben direkten Zugriff. Der zweite Faktor funktioniert auch ohne Smartphone, über Hardware-Token, vorregistrierte Sicherheitsschlüssel oder temporäre Zugangscodes – und kann sogar an einen bereits vorhandenen privacyIDEA-Server delegiert werden. Zudem können über eine AD/LDAP-Anbindung bestehende Verzeichnisse zur Authentifizierung, Gruppenverwaltung und Speicherung von Attributen genutzt werden.
Mitarbeitende, Kunden, Partner
DTS Identity kann für Mitarbeitende, Kunden und Partner bereitgestellt werden. Die zentrale Identitätsverwaltung regelt für B2B, B2C und B2E in wenigen Klicks, für wen und welche Apps die gewünschten Zugriffsrichtlinien gelten. Dies kann zudem mit Provisionierung/SCIM jeweils mit den Applikationen in der „Zugriffsebene“ gekoppelt werden. Mit Hilfe von Role-based Access Control (RBAC) ist es außerdem möglich, verschiedene Rollen und vordefinierte Rechte zuzuweisen.
Ein Dashboard. Alles im Blick.
Das Dashboard ermöglicht ein simples Management. Jeder User kann auf der Self-Service-Oberfläche seine Daten, Einstellungen und Authentifizierungsfaktoren bearbeiten – inkl. Favoriten und Sortierung im Anwendungsbereich. Admins sehen alle Aktivitäten im Plattform-Dashboard, inkl. Angriffserkennung und der tatsächlichen MFA-Abdeckung der gesamten Nutzerbasis. Sie können angebundene Organisationen, Apps, APIs, User, Berechtigungen, Rollen und das MFA flexibel konfigurieren und durchsetzen – in 16 vollständig übersetzten Oberflächensprachen.
Weniger Handarbeit, mehr Kerngeschäft
Die Handarbeit gehört in die Schmiede – nicht in Ihre Benutzerverwaltung. Manuelles Verwalten von Benutzerkonten und Zugriffsrechten sowie das Sichern sensibler Daten ist zeitaufwändig und fehleranfällig. Wir minimieren diesen Aufwand durch automatisiertes Rechtemanagement, Zugriffs-Rezertifizierung, standortübergreifende On- und Offboardings sowie Workflows, für die Sie Applikationen passend anfragen bzw. freigeben. „Ganz nebenbei“ entsteht ein konkretes Berechtigungskonzept – und Compliance-Nachweise entstehen im laufenden Betrieb. Die integrierte Security-Health-Bewertung kontrolliert die eigene Konfiguration laufend gegen u. a. NIS-2, DORA oder auch ISO 27001 mit jeweils konkreter Lückenliste. Auch der Einstieg ist einfach: Ein geführter Assistent erstellt eine passende Checkliste, die sich anhand der laufenden Konfiguration selbst abhakt.

CIAM – das Kundenerlebnis zählt!
Die digitale Transformation verändert auch die Art, wie Sie mit Ihren Kunden interagieren. Die Kundenerwartung an eine User Experience ist hoch, vor allem in Bezug auf einfachen Zugang, bei gleichzeitiger Sicherheit. Ein CIAM ist elementar für die Customer Journey. DTS Identity kann in Kundenanwendungen und Online Services für Kunden eingebettet werden. Eine transparente und sichere User Experience wird in jeder Phase des Kundenlebenszyklus gewährleistet. In der Akquisition und Kundenbindung hilft es durch eine einfache Registrierung per passwortlosem E-Mail-Login, SSO und schnelles Onboarding. Eine Registrierungsrichtlinie legt dabei fest, wer sich selbst registrieren darf – jede Adresse, keine Wegwerfadressen oder ausschließlich Geschäftsadressen. Die Prüfung erfolgt gegen mitgelieferte Domänenlisten, ganz ohne externen Dienst. Das ist ein starkes DSGVO-Argument, denn es kommt kein zusätzlicher Auftragsverarbeiter ins Spiel. Der Katalog umfasst über 50 Login-Verbindungen, inkl. europäischer eIDs (Online-Ausweis, DATEV). Der Appearance-Editor liefert obendrein ein komplett individuelles Branding der Anmeldeseite, auch mit Live-Vorschau. Die Plattform unterstützt Ihre Kundentreue durch eine dynamische Erweiterbarkeit der Profile bei personalisierten Kundenerlebnissen: Eigene Attribute entstehen aus einem Baukasten von 30 vorübersetzten Feldern, Kunden können transparent ihre Profile einsehen und passend aktualisieren – alles bei entsprechender Einhaltung aller Datenschutzbestimmungen.
We see. We do. Safe!
Identitätsdiebstahl und -betrug ist eine der größten Cyberbedrohungen. Insbesondere bei einem fehlenden IAM & CIAM ist die Anfälligkeit riesig, vor allem weil die kompromittierten User meist viele Zugänge und Zugriffsrechte haben. Als Security-Software-Hersteller gehört es zu unserem Selbstverständnis, dies zu verhindern. Zum einen durch die Durchsetzung des Least-Privilege-Prinzips. Zum anderen durch zahlreiche Sicherheitsfeatures: So werden Passwörter bei externen Systemen bereits im Browser verschlüsselt und nie mittels DTS Identity eingesehen. Als Schutz vor Brute-Force-Angriffen vergleicht die Software häufige Passwörter mit der Auswahl des Users und fordert ggfs. zur Anpassung auf. Sollten kompromittierte Login-Daten genutzt werden, identifiziert die Breached Password Detection den User und das Passwort und bietet eine direkte Reaktion.
Und, in unserer Software-Schmiede ruht der Hammer niemals: Jedes Konto trägt jetzt einen Risiko-Score. Kritische Konten sind so auf einen Blick sichtbar. Die Angriffserkennung zeigt abgewehrte Anmeldeangriffe der letzten 30 Tage im Trend, aufgeschlüsselt nach Angriffsart und Herkunft. Unmögliche Standortwechsel (Impossible Travel) lösen automatisch eine frei definierbare Reaktion aus, vom erneuten Faktor-Check bis zur Abmeldung über alle Apps. Zugriffe über öffentliche VPNs und offene Proxys werden erkannt und lassen sich per Zugriffsrichtlinie steuern. Und für den Ernstfall ist Governance fest verankert: Der Break-Glass-Notfallzugang nach dem Vier-Augen-Prinzip ist zeitlich begrenzt, ohne dauerhafte Rechte und vollständig auditiert.
Das nächste Werkstück liegt bereits auf dem Amboss: KI-Agenten handeln selbstständig mit echten Zugriffsrechten – jede ungesicherte Agenten-Identität ist ein neues Einfallstor. Darum bringen wir zeitnah die Absicherung von KI-Identitäten ins DTS Identity.
Identify!
DTS Identity ist genau eine Plattform für alle Identitäten und ermöglicht IAM & CIAM auf höchstem Niveau. Es stellt sicher, dass nur autorisierte und berechtigte Identitäten auf IT-Ressourcen zugreifen. Es ermöglicht einfache Authentifizierung und zentrales Profil- sowie Rechtemanagement. Es schützt sensible Daten, erhöht Ihr Sicherheitsniveau und bildet die Grundlage zur Erfüllung von Compliance-Anforderungen und internen Richtlinien. Es steigert Produktivität und Effizienz. Es bietet eine großartige User Experience und entlastet Sie sowie Ihr IT-Team. Wir stellen das DTS Identity mit allen Features aus unserer DTS Cloud oder als On-Prem bereit, inkl. Support – Easy to Use & Easy to Pay!
Passend hierzu:
DTS Identity Client: Mit dem DTS Identity Client härten wir die Lösung nochmals und ermöglichen zusätzliche Zero-Trust-Identity bis auf die Ebene des Endgeräts. Werfen Sie einen Blick auf unseren DTS Identity Client One-Pager!
NIS-2: NIS2-Anforderungen erfolgreich und nachhaltig umsetzen? Schauen Sie sich unseren zusätzlichen Flyer zu DTS Identity & NIS2 an!
Secure Remote Access: Nur 14 % aller User verwenden VPNs zur Sicherheit ihrer Identität, obwohl dies maßgeblich zum Schutz beiträgt. Schauen Sie sich unseren zusätzlichen Flyer zu Secure Remote Access mit DTS Identity an!
In Kürze verfügbar – KI-Identitäten: Maschinen-Identitäten übertreffen menschliche bereits um ein Vielfaches – und „Agentic AI“ skaliert das weiter. Deshalb schmieden wir auch die Absicherung von KI-Identitäten im DTS Identity: Verwalten, Authentifizieren und Begrenzen von KI-Agenten in einem IAM.
ASK IT: FAQ rund um das Thema "DTS Identity"
DTS Identity ist eine zentrale Plattform für Identity & Access Management (IAM) und Customer Identity & Access Management (CIAM). Sie löst die Verwaltung von Identitäten und Berechtigungen von den einzelnen Anwendungen und bündelt sie an einer Stelle. Unternehmen steuern damit für alle Identitäten – Mitarbeitende, Kunden, Partner und Maschinen (B2E, B2B, B2C, M2M) – wer über welches Gerät auf welche Apps und Daten zugreifen darf. Betrieben wird DTS Identity aus der zertifizierten DTS Cloud in Deutschland.
In DTS Identity lassen sich alle Anwendungen einbinden, die den Login-Standard OIDC oder SAML unterstützen – lokale Anwendungen wie auch Cloud-Apps. Über Single Sign-On melden sich Nutzer einmal an und sehen anschließend alle für sie freigegebenen Apps mit direktem Zugriff. Bestehende Verzeichnisdienste können per AD/LDAP-Anbindung für Authentifizierung, Gruppenverwaltung und Attributspeicherung weitergenutzt werden.
NIS2 verlangt von betroffenen Unternehmen unter anderem Zugriffskontrolle, Multi-Faktor-Authentifizierung und nachvollziehbare Berechtigungsvergabe. DTS Identity unterstützt diese Anforderungen durch rollenbasierte Berechtigungen, verpflichtende Multi-Faktor-Authentifizierung, automatisiertes On- und Offboarding sowie ein integriertes Reporting, das Zugriffe und Änderungen dokumentiert. Ob und in welchem Umfang Ihr Unternehmen von NIS2 betroffen ist, klären wir gern gemeinsam.
DTS Identity kombiniert dazu zwei Mechanismen. Über Conditional Access werden Zugriffe abhängig von Bedingungen wie Standort, Rolle, Gerät oder Uhrzeit gewährt oder verweigert. Über rollenbasierte Zugriffskontrolle (RBAC) erhalten Nutzer automatisch die Rechte, die für ihre zugewiesene Rolle definiert sind. Grundprinzip ist Least Privilege: Jede Identität bekommt nur die Berechtigungen, die sie tatsächlich benötigt.
Der DTS Identity Client erweitert die Prüfung von der Identität auf das Endgerät: Gerätestatus, Berechtigungen und Compliance werden mit einbezogen. Das schließt eine typische Lücke klassischer IAM-Lösungen, denn Desktops und Notebooks sind mit mehr Sicherheitsvorfällen verbunden als jeder andere Gerätetyp – besonders wenn sie nur durch Passwörter geschützt sind. Erst durch diese Gerätesicht wird eine belastbare Zero-Trust-Identity möglich.
DTS Identity wird aus der DTS Cloud in Deutschland bereitgestellt. Verarbeitung und Speicherung aller Identitätsdaten erfolgen ausschließlich in nach ISO 27001 zertifizierten Rechenzentren in Deutschland – einschließlich Backups und Replikaten. Ein Transfer in Drittstaaten findet nicht statt.
Betrieb, Wartung und Support liegen bei DTS Systeme und werden durch eigene Mitarbeitende erbracht. Als Betreiberin unterliegt die DTS Systeme GmbH als deutsches Unternehmen ausschließlich deutschem und europäischem Recht. Kundenseitige Zugriffe auf Identitätsdaten sind rollenbasiert geregelt und werden protokolliert. Jeder Kunde erhält eine eigene Datenbankinstanz, sodass keine gemeinsam genutzte Mandantenumgebung entsteht.
Damit lassen sich Anforderungen aus DSGVO und NIS2 erfüllen, ohne sensible Identitätsdaten außerhalb der EU zu verarbeiten.
Identity and Access Management regelt Zugriffe innerhalb der Organisation, also Identitäten von Mitarbeitenden, Dienstleistern und Systemen – im Fokus stehen Berechtigungskonzepte, Rollen und Nachvollziehbarkeit. Customer Identity and Access Management richtet sich an externe Nutzer wie Kunden und Partner, wo zusätzlich die Nutzererfahrung zählt: einfache Registrierung, schnelles Onboarding und ein einheitliches Kundenprofil. DTS Identity deckt beide Anwendungsfälle in einer Plattform ab, sodass keine getrennten Systeme betrieben werden müssen.

Let's have a talk!
Jetzt kostenlos und unverbindlich
beraten lassen.